
VOTRE ORDINATEUR EST-IL LENT ? COMME NEUF
S'ils ne sont pas entretenus, les ordinateurs perdent en performances au fil du temps. Avast Cleanup Premium peut aider à améliorer considérablement les performances de votre ordinateur.
Résolution des détections du Gestionnaire de risques dans Avast BreachGuard
Windows
Lorsque vous ajoutez votre adresse e-mail à la fonction Gestionnaire de risques, vous pouvez remarquer des détections liées à des sites web que vous ne reconnaissez pas ou dont vous ne vous souvenez pas avoir visité. Dans certains cas, les sites web peuvent ne plus exister.
Le Gestionnaire de risques analyse le Dark Web à la recherche de mots de passe ayant fuité qui pourraient être associés à votre adresse e-mail. Ces fuites peuvent provenir de violations de données survenues il y a des mois, voire des années. Les anciennes violations peuvent toujours vous concerner si vous utilisez encore le mot de passe de l'ancienne violation pour vos comptes actuels.
Cet article explique comment résoudre la détection, ou supprimer la détection si vous savez qu'elle est non pertinente.
Résoudre une détection du Gestionnaire de risques
Si le Gestionnaire de risques signale une détection, suivez les étapes ci-dessous :
- Vérifiez le mot de passe associé à la détection : Confirmez que vous n'utilisez plus le mot de passe ayant fuité pour vos comptes en ligne.
- Mettez à jour vos mots de passe si nécessaire : Si vous soupçonnez d'avoir réutilisé le même mot de passe après la violation de données, mettez-le à jour immédiatement sur tous les comptes affectés.
- Activez l’authentification multifacteur (AMF) : Pour une sécurité supplémentaire, activez l'authentification multifacteur sur vos comptes les plus importants, tels que votre messagerie électronique, vos comptes bancaires et vos réseaux sociaux.
En suivant les étapes ci-dessus, vous pouvez contribuer à protéger vos informations personnelles et réduire le risque d'accès non autorisé à vos comptes.
Supprimer une détection du Gestionnaire de risques
Si vous n'utilisez plus le mot de passe, la détection peut être sans pertinence. Vous pouvez supprimer la détection en suivant les étapes ci-dessous :
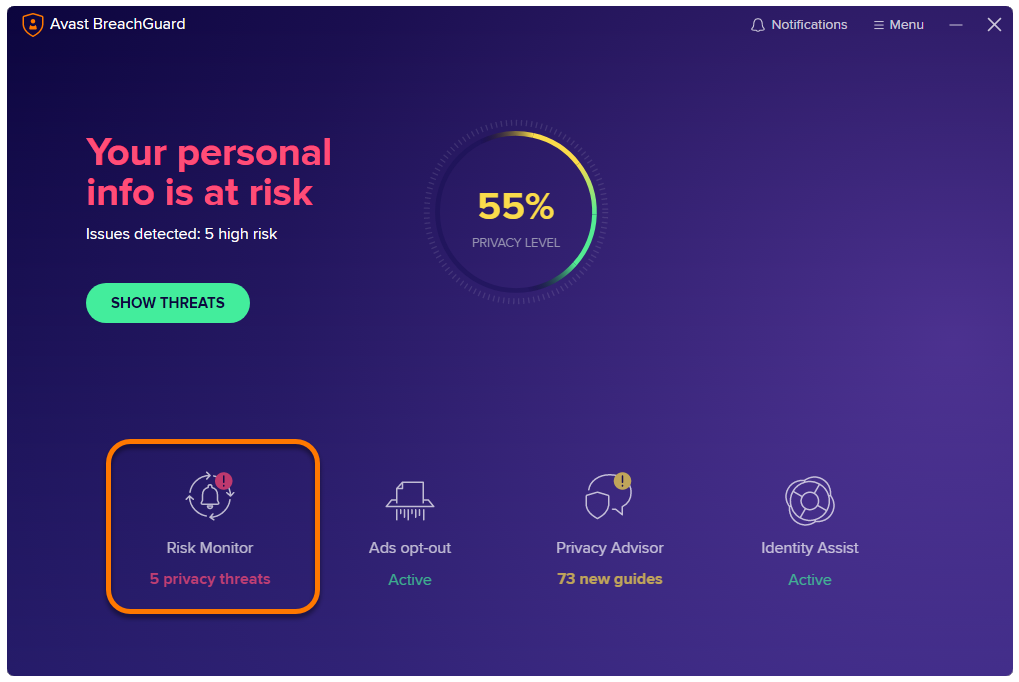
- Ouvrez Avast BreachGuard et sélectionnez Gestionnaire de risques.
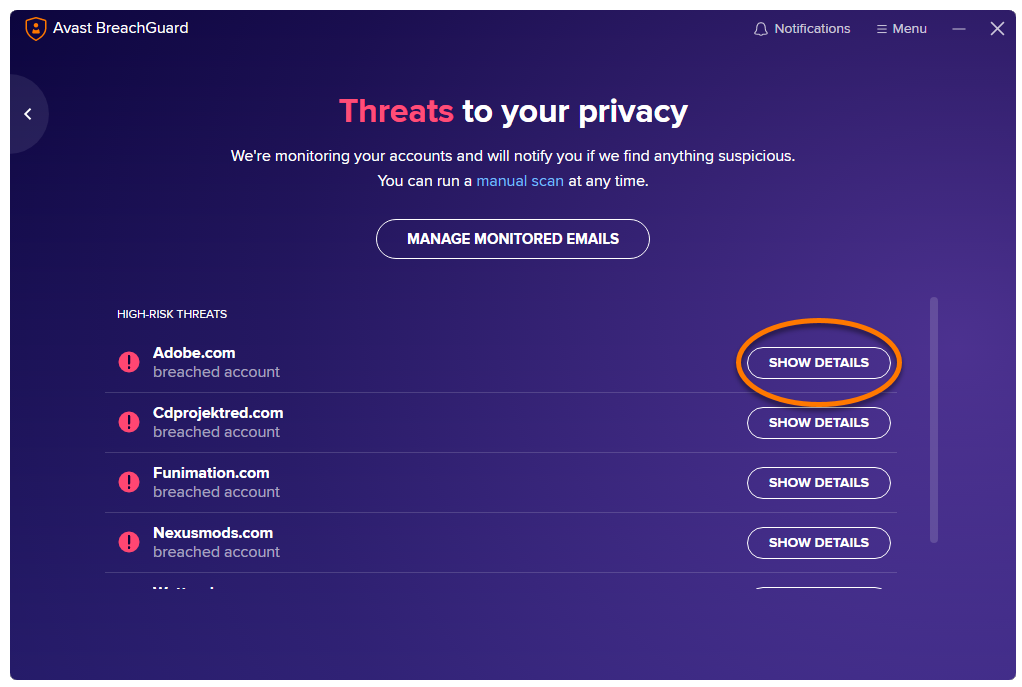
- Recherchez la détection que vous souhaitez supprimer et cliquez sur Afficher les détails.
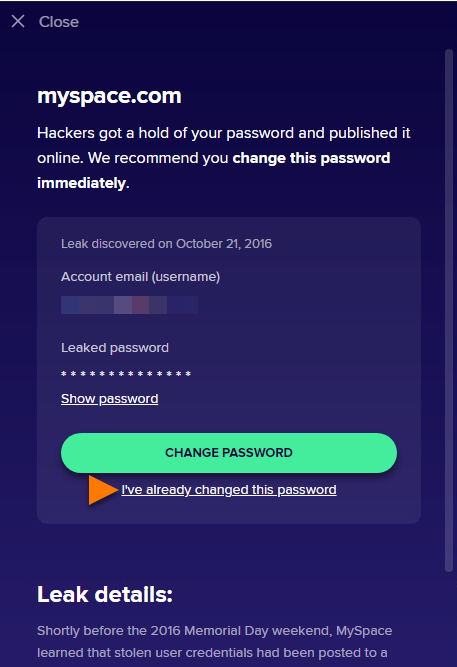
- Sélectionnez J'ai déjà modifié ce mot de passe.
Cet article vous a-t-il été utile ?

Protégez la confidentialité de votre identité en ligne!
Naviguez en toute confidentialité avec le logiciel anti-pistage Avast.